空投骗局与合约授权陷阱:别让钱包被掏空
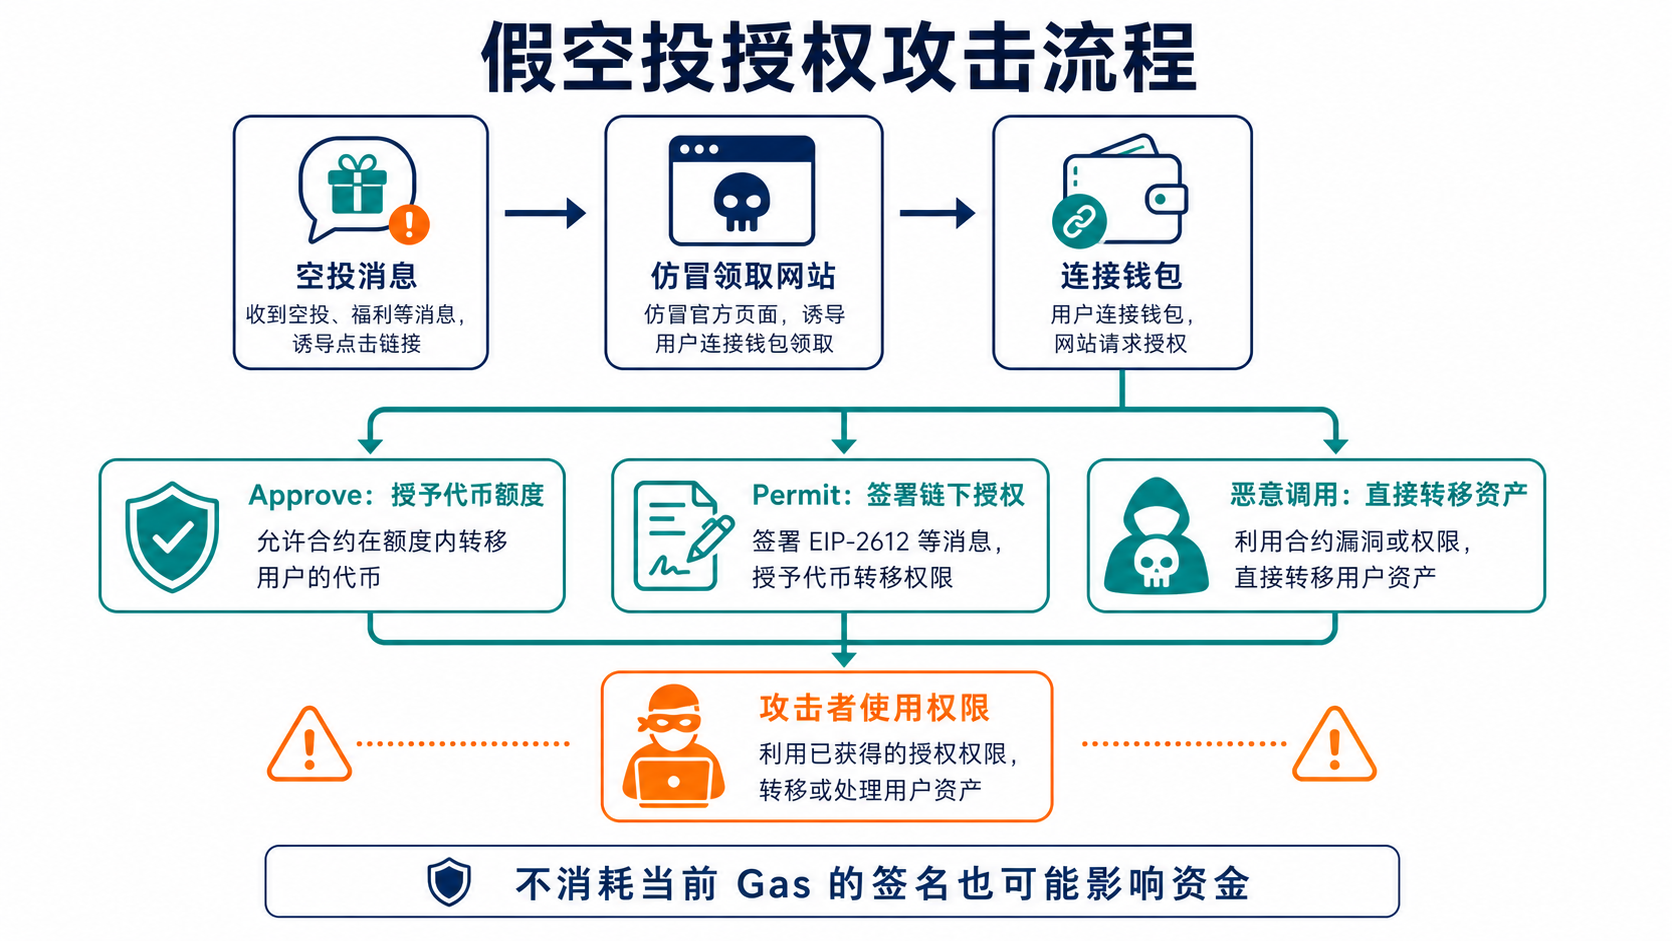
假空投会用"领取资格"诱导用户连接钱包并授权代币支出。连接通常只公开地址,后续签名授予的权限才决定资金影响。
连接钱包、签名和授权有什么差别?
连接钱包通常只向网站公开地址,不会自动转走资产。普通登录签名可以证明地址控制权,但若签名内容、域名或用途不明,也可能被重放或用于授权流程。
Approve 会让 Spender 在额度内调用代币合约转走资产。Permit 等签名授权可以先在链下签署,再由其他人提交上链。用户未支付当前 Gas,不代表签名没有资金影响。
直接交易还可能调用批量转移、设置操作员或升级代理等功能。钱包弹窗应明确显示合约、方法、资产、额度和接收方;只有十六进制数据的盲签风险更高。
假空投有哪些入口?
常见入口包括钱包里突然出现的代币或 NFT、社交媒体回复、搜索广告、仿冒项目账号、二维码和"资格查询"网站。代币名称、Logo 与链上存在都能被任何人复制。
正确入口应从项目官方多渠道公告交叉确认,再核对域名和合约。不要通过钱包中的垃圾代币描述跳转领取页面,也不要为了清理垃圾资产与其合约交互。
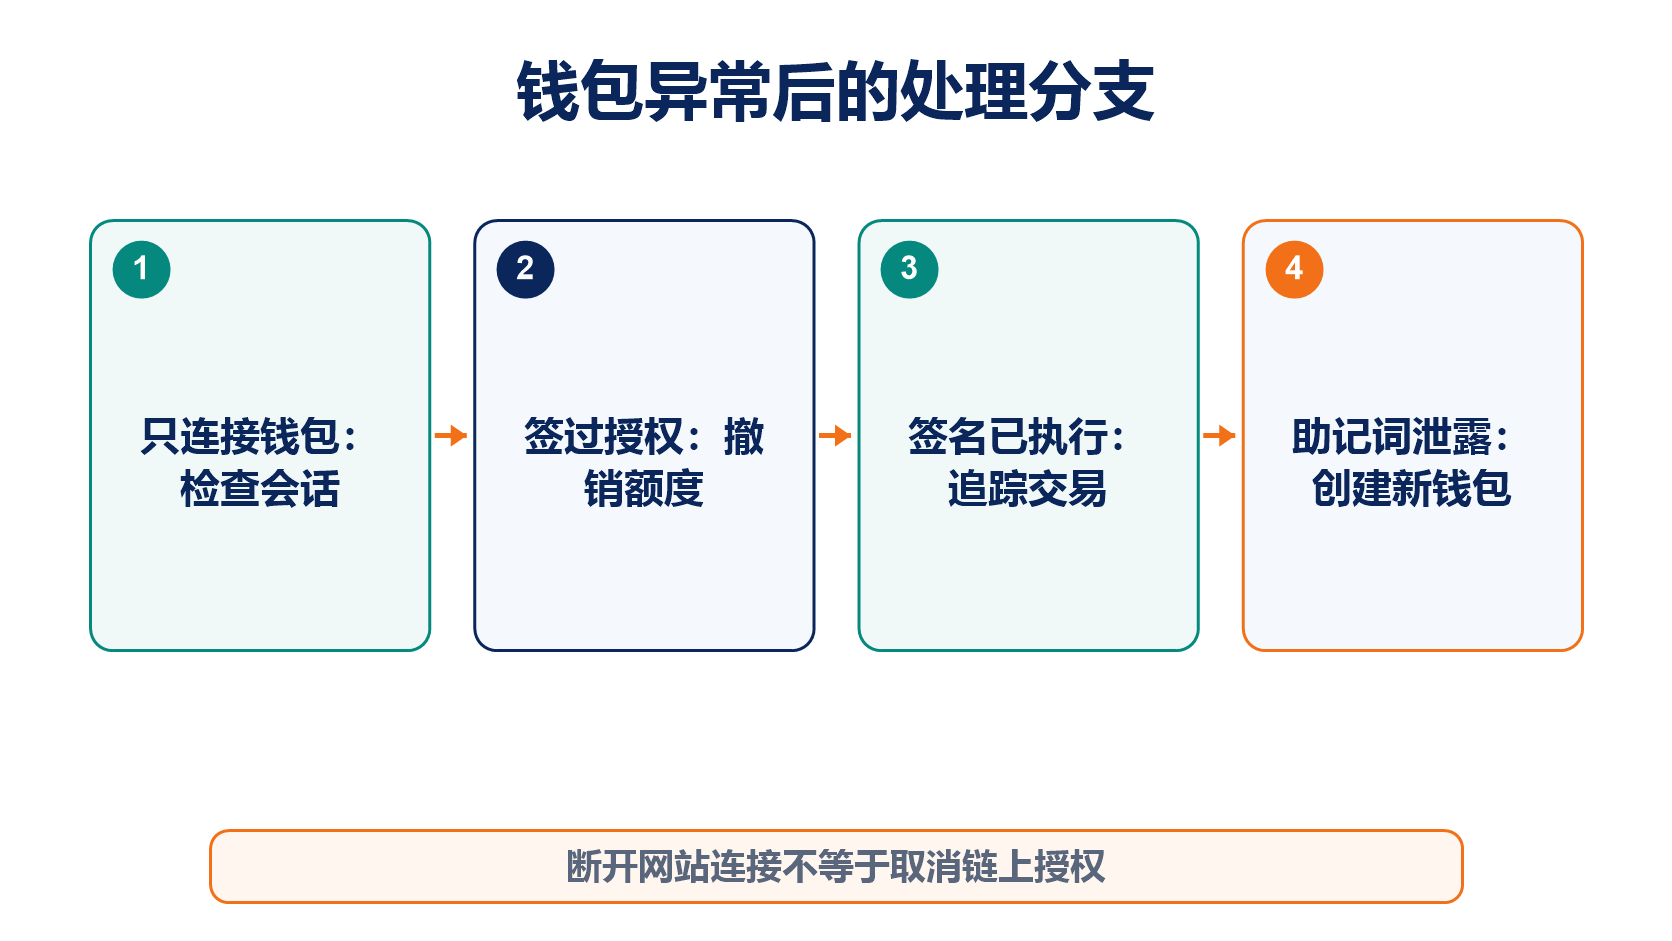
已经签名后怎样止损?
先在可信的区块浏览器或授权检查工具中查看当前授权对象、代币和额度,撤销不需要的权限。撤销本身是一笔链上交易,需要在正确网络支付 Gas。
如果资产仍持续被转走,要判断助记词、私钥或设备是否已经失守。密钥泄露时,撤销授权只能短暂改变合约权限,攻击者仍可直接签署交易,应迁移到全新钱包。
保存恶意域名、合约、Spender、签名内容和交易哈希。不要连接同一可疑网站去"撤销",也不要向主动联系的假客服提供屏幕或助记词。
授权的长期管理可阅读钱包授权管理,假客服手法可阅读假客服与假技术支持,完整分类可回到加密货币骗局大全。
常见问题
钱包只显示"签名",没有"发送",就不会损失资产吗?
不能这样判断。签名可能授权第三方后续提交交易,应阅读结构化内容和授权对象。
撤销授权会把已经转走的代币拿回来吗?
不会。撤销只阻止未来使用该授权,已经确认的转账不会因此回滚。
钱包里收到陌生代币需要立即删除吗?
通常不必交互。钱包界面可隐藏垃圾资产,主动调用陌生合约反而可能增加风险。
设置有限额度就绝对安全吗?
不是。有限额度能缩小单个授权影响,但额度内资产仍可能被转走,恶意交易也可能要求其他权限。
推荐阅读
查看更多