
社群媒體詐騙:假 KOL、假空投、假贈品
社群媒體帳號的頭像、粉絲和認證標記都可能被仿冒或接管。遇到空投、贈品和投資機會時,應核實帳號歷史、官方網域以及最終的簽名或轉帳要求。
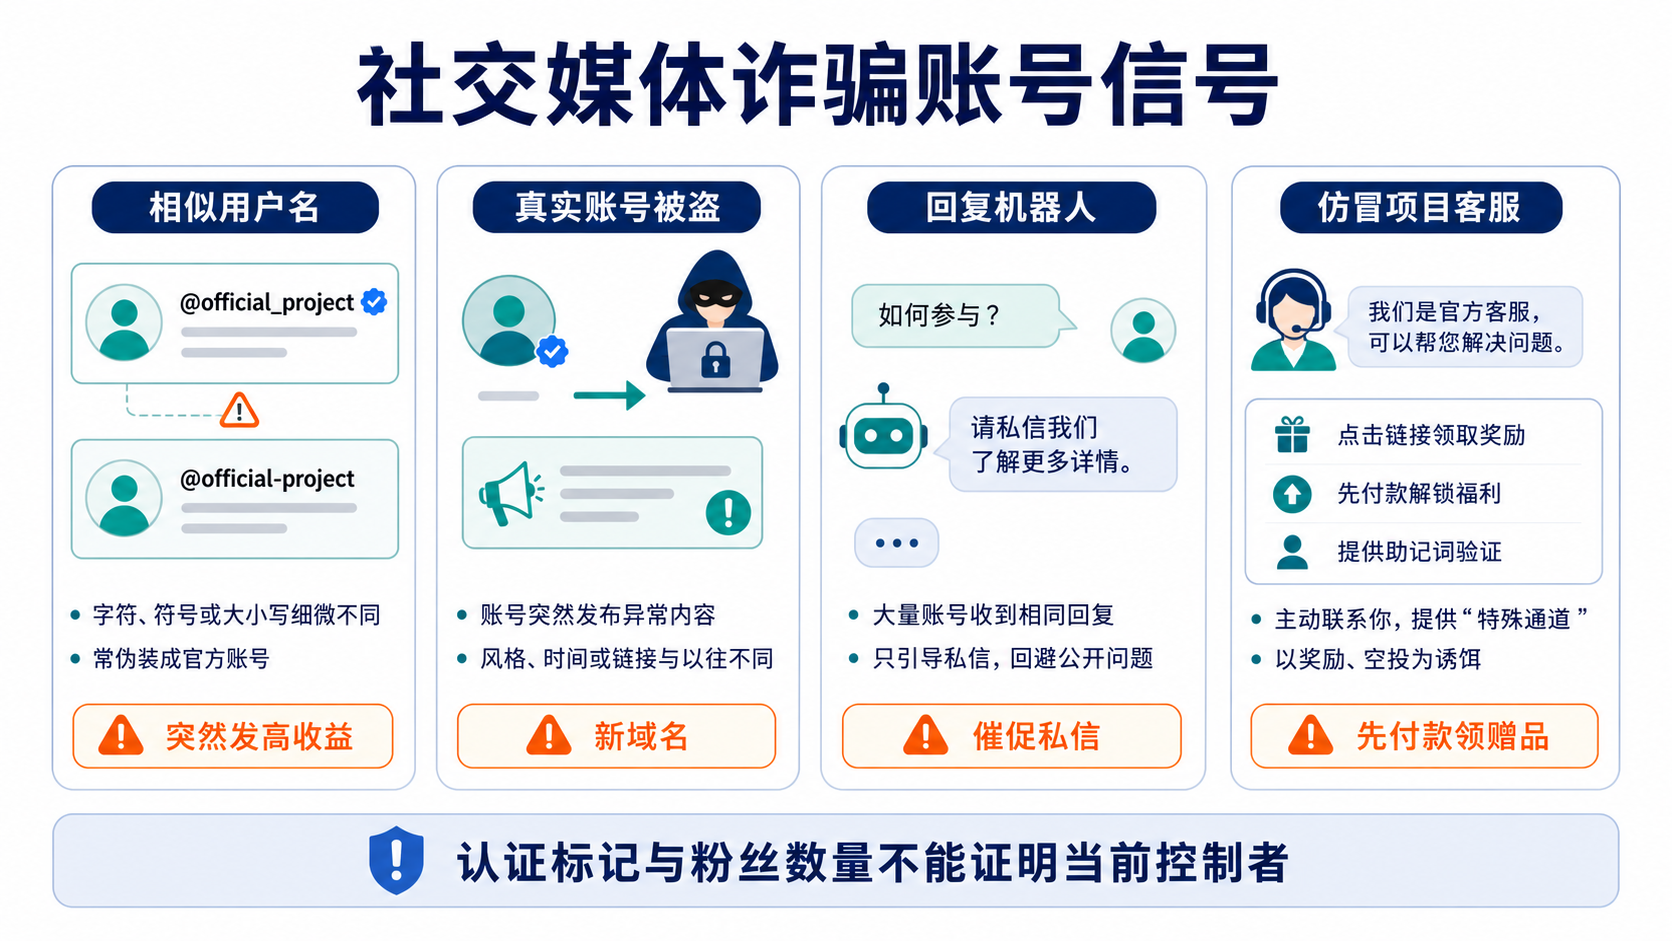
騙子如何借用真實影響力?
攻擊者會建立相似的使用者名稱,也會接管真實帳號。後者會保留原有粉絲、歷史貼文和認證標記,只看個人頁面很難發現異常。
常見變化包括突然改發高收益內容、要求私訊、關閉留言、使用新網域、催促限時領取,或要求使用者轉帳後獲得雙倍返還。回覆區中的「客服」與成功截圖通常由機器人大量製造。
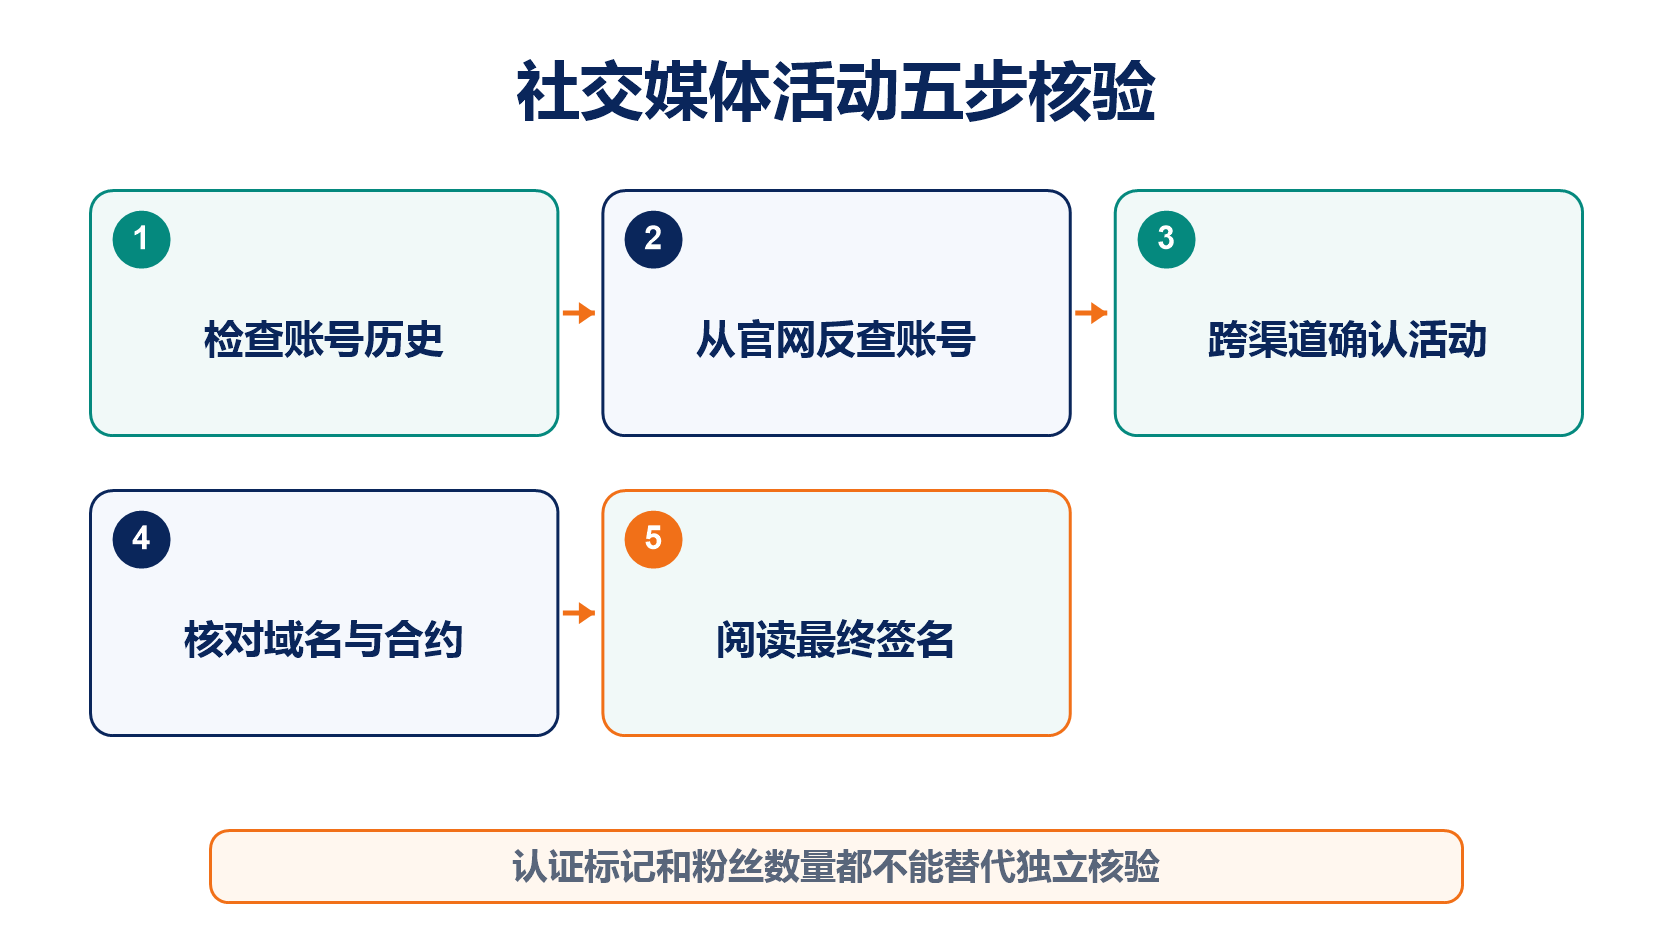
贈品和空投如何核實?
從專案官網進入官方社群帳號,再檢查官網是否發布同一活動。比對多個管道的發布時間、網域、合約和規則,不能只在原貼文內尋找證明。
真正的贈品不會要求先發送加密貨幣才能領取更多。空投可能需要簽名或鏈上互動,但必須看清資產、Spender、額度和呼叫方法。
假投資群有哪些特徵?
群組內的角色會分工扮演老師、助理、資深學員和質疑者,營造多數人已經獲利的印象。隨後再把使用者引向小型代幣、假交易平台或指定錢包地址。
任何宣稱「內部消息」「保本跟單」「統一買入」,或拒絕公開討論風險的群組都應謹慎看待。退出群組後,獨立核實主體與資金流,不要讓群組內的截圖成為唯一證據。
帳號疑似遭竊時該怎麼做?
不要在貼文下回覆錢包地址或點擊連結。透過其他已知管道聯絡帳號本人,並向平台檢舉。已經連接錢包時,應檢查授權和簽名;已經輸入登入憑證時,則應依照帳號入侵處理流程應對。
完整詐騙分類可回到加密貨幣詐騙大全。
常見問題
藍色認證標記能證明帳號由本人控制嗎?
不能。認證帳號可能遭竊,部分平台的認證還可以付費取得,應結合歷史紀錄和跨管道資訊判斷。
官方帳號轉發的活動就一定安全嗎?
無法保證。帳號、前端或合作方都可能受到影響,錢包簽名前仍要檢查合約和權限。
在留言區公開錢包地址會洩漏私鑰嗎?
不會直接洩漏私鑰,但會將地址與社群身分關聯,並吸引定向空投、網路釣魚和地址投毒。
私訊中的語音或影片能證明是 KOL 本人嗎?
不一定。內容可能是預錄、合成,或來自遭竊帳號;涉及資金時必須透過獨立管道核實。
推薦閱讀
看更多
加密貨幣騙局大全:從殺豬盤到 Rug Pull
加密安全與風險
API Key 安全管理:權限最小化與 IP 白名單
加密安全與風險
什麼是準備金證明(Proof of Reserves)?
加密安全與風險